

Tüm modern araçlar hacklenme tehlikesiyle karşı karşıya: İşte almanız gereken tüm önlemler
Günümüzde gelişmiş bilgisayar ağlarına dönüşen ve internete sürekli bağlı olan modern otomobillerin markası veya üretim yeri fark etmeksizin siber saldırılara ve veri hırsızlığına karşı nasıl büyük bir risk altında olduğunu tüm detaylarıyla inceliyoruz.

Teknoloji dünyasında geçtiğimiz günlerde yayınlanan çarpıcı bir rapor, modern otomobillerin siber güvenlik açıkları konusunda endişe verici gerçekleri gözler önüne serdi.
Siber güvenlik uzmanları Çinli otomotiv devi BYD firmasının ürettiği Shark 6 model hibrit pikap aracını oldukça kısa bir sürede ve beklentilerin çok ötesinde bir kolaylıkla hacklemeyi başardı.
Siber güvenlik araştırmacıları araca sızarak kapı kilitlerinden far sistemlerine ve araç içi ses sistemlerinden video oynatıcılara kadar tüm kritik donanımları anında kontrol altına aldı.
Bu çarpıcı olay, yalnızca bir markanın zafiyetini değil günümüz bağlantılı araç teknolojisinin genel güvenlik altyapısının ne kadar kırılgan olduğunu bir kez daha kanıtladı.
Yapılan bu başarılı hack girişimi otomobillerin topladığı devasa kişisel verilerin yabancı devletlerle veya siber korsanlarla paylaşılabileceği endişesini de zirveye taşıdı.
ARACIN TÜRÜ FARK ETMİYOR
İster tamamen elektrikli ister hibrit veya fosil yakıtlı olsun, bugün banttan inen neredeyse tüm modern otomobiller kullanıcıların hayatına dair çok sayıda kritik kişisel veriyi anlık olarak kaydediyor.
Toplanan tüm bu hassas konum, sürüş ve ses verileri depolanmak ve işlenmek üzere genellikle aracın üretildiği ülkedeki denizaşırı bulut sunuculara iletiliyor.
Ancak asıl tehlike, sadece yabancı hükümetlerin bu verilere erişebilmesinden kaynaklanmıyor, nerede üretildiklerine bakılmaksızın tüm akıllı otomobillerin bilgisayar korsanlarının doğrudan hedefine dönüşmesinde yatıyor.
TEKERLEKLİ BİR BİLGİSAYAR AĞI
Yıllar önce tamamen mekanik ve analog bir yapıya sahip olan başlıca ulaşım aracımız olan otomobiller günümüzde tekerlekler üzerinde ilerleyen devasa bir dağıtılmış bilgisayar ağına dönüştü.
Aracın içine yerleştirilen dev dahili ağ, dış dünyadaki farklı bulut sistemlerine ve üretici sunucularına sürekli olarak veri aktarıp veri çekerek kesintisiz bir iletişim kuruyor.
Bu sürekli internet bağlantısı ve karmaşık yazılım mimarisi, tıpkı evimizdeki bilgisayarlar veya akıllı telefonlar gibi modern otomobilleri de siber saldırılara ve zararlı yazılımlara karşı tamamen savunmasız hale getiriyor.
Güncel bir otomobilin gövdesi altında frenlemeden direksiyon kontrolüne, motor performansından otonom sürüş sistemlerine kadar farklı kritik işlevleri yöneten düzinelerce bağımsız bilgisayar bulunuyor.
Araçtaki bilgisayarlar birbirleriyle sürekli bir iletişim halindeyken bir yandan da Bluetooth, Wi-Fi ve dahili SIM kartları aracılığıyla dış ağlara bağlanıyor.
Akıllı telefonlarımızı araca bağlayan Bluetooth teknolojisi ve aracı internete bağlayan entegre eSIM modülleri sayesinde otomobiller üretici firmadan uzaktan kablosuz yazılım güncellemeleri alıyor.
Bu devasa entegrasyon siber güvenliğin artık sadece tek bir aracı korumakla sınırlı olmadığını, üretici firmaların yazılım dağıttıkları tüm sunucu altyapılarını da güvence altına almaları gerektiğini gösteriyor.
Zira sisteme sızan bir bilgisayar korsanı sadece bir aracı değil, aynı yazılım ağını paylaşan milyonlarca farklı otomobili de tek bir hamleyle ele geçirme gücüne sahip.
EN ZAYIF HALKA HANGİSİ?
Akıllı telefonlardan aşina olduğumuz SIM kart ve eSIM teknolojileri artık modern araçların adeta kalbini oluşturuyor, ancak güvenlik açıkları genellikle doğrudan bu kartlardan kaynaklanmıyor.
Asıl güvenlik tehdidi, araçtaki hücresel modemin ve telematik adı verilen veri iletim sistemlerinin üreticinin çevrimiçi bulut altyapısıyla kurduğu o büyük iletişim zincirinin zayıflığında yatıyor.
Siber güvenlik araştırmacıları teknoloji harikası olarak bilinen Tesla Model 3 ve Cybertruck araçlarını test ettiklerinde bu geniş iletişim zincirinde ciddi güvenlik açıkları tespit etmeyi başardı.
Otomotiv sistemlerinin eski ve geleneksel teknolojilerle yeni nesil internet bağlantılarını bir arada kullanmaya çalışması, karmaşık tedarik zincirlerinin ortasında bilgisayar korsanları için eşsiz sızma noktaları yaratıyor.
Son yıllarda hackerlar doğrudan otomobilleri ve araç sistemlerini hedef alan özel kötü amaçlı yazılımlar geliştirerek siber saldırıların yönünü değiştirmeye başladı.
Siber güvenlik şirketi Kaspersky, geçtiğimiz ağustos ayında Android tabanlı araç multimedya sistemlerini hedef alarak otomatik güncelleme servisleri üzerinden araca sızan yeni bir kötü amaçlı yazılım kampanyasını deşifre etti.
Uzmanlar ayrıca yaygın olarak kullanılan QNX işletim sistemine sahip araçlara saldırmanın birden fazla yolunu keşfederek güvenlik açıklarını gözler önüne serdi.
Hatta yapılan bir başka gösterimde, araştırmacılar Nissan Leaf model bir aracın hırsızlık önleme sistemlerini devre dışı bırakarak Bluetooth zafiyetleri üzerinden araç kontrolüne doğrudan derinlemesine erişim sağladı.
Bir bilgisayar korsanının araç sistemine sızması halinde direksiyon veya fren gibi kritik unsurları ele geçirmesi doğrudan ölümcül fiziksel güvenlik riskleri doğruyor.
Ayrıca ele geçirilen bu gelişmiş sistemler kimlik hırsızlığı yapmak, banka hesaplarını boşaltmak veya doğrudan aracın kendisini çalmak için bile kolayca kullanılabiliyor.
BAĞLANTILI ARAÇLARDA KİŞİSEL VERİLER ELE GEÇİRİLEBİLİYOR
Ele geçirilen veya güvenlik açığı barındıran bağlantılı araçlar, zorlayıcı kontrol mekanizmalarını kolaylaştıran birer takip cihazına dönüşebiliyor.
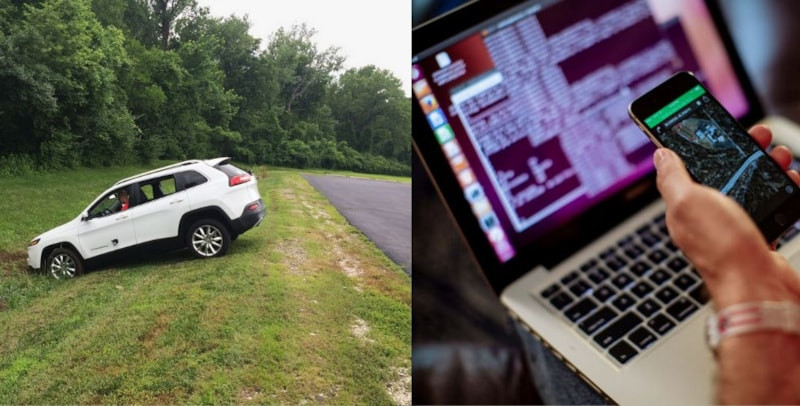
Aracın hafızasında tutulan yolculuk geçmişi, anlık konum verileri ve uygulama senkronizasyonları bir kişinin günlük hareketlerini adım adım ve anlık olarak izlemek için kullanılabiliyor.
Korsanlar aracın uzaktan kumanda fonksiyonlarını hackleyerek kapı kilitlerini açıp kapatabiliyor, klima kontrolleriyle oynayabiliyor, kornayı çalabiliyor ve farları istedikleri gibi yönetebiliyor.
Tüm bu müdahaleler sürüş esnasında sürücünün dikkatini dağıtarak veya panik yaratıp kazalara yol açarak büyük güvenlik zafiyetleri yaratıyor.
Bazı ülkelerde henüz yeni nesil akıllı araçlar için özel olarak zorunlu tutulan bir asgari siber güvenlik standardı veya yasal çerçeve yok.
Yeni ve zorunlu siber güvenlik kurallarının yasalaşıp uygulanması bu tarz ülkelerde en iyi ihtimalle uzun yıllar alacak.
Çin ve Avrupa Birliği pazarları ise bu konuda hızlı davranarak otomobil üreticilerinden siber güvenlik risklerini nasıl yönettiklerini ve araç ömrü boyunca yazılımları nasıl güncel tutacaklarını kanıtlamalarını talep ediyor.
Otomobiller internete ve birbirlerine ne kadar çok bağlanırsa, araçtan dışarı hangi verilerin çıktığını sormak kadar araca dışarıdan hangi verilerin girebileceğini sorgulamak da o kadar kritik hale geliyor.
YENİ ARAÇ ALIRKEN ALINMASI GEREKEN GÜVENLİK ÖNLEMLERİ
Eğer tamamen yeni ve sürekli internete bağlı akıllı bir otomobil satın almayı düşünüyorsanız, modern teknolojinin getirdiği siber güvenlik ve veri gizliliği risklerini tamamen ortadan kaldırmanın imkansız olduğunu kabul etmelisiniz.
Ancak, bu kaçınılmaz dijital riskleri en aza indirmek ve kişisel verilerinizi korumak için alabileceğiniz bazı temel ancak son derece etkili önlemler var.
Siber güvenlik uzmanları, yeni bir akıllı otomobil alırken aracın ve eşleştirilen tüm mobil uygulamaların yazılım sürümlerini sürekli ve düzenli olarak en güncel halde tutmanızı şiddetle tavsiye ediyor.
Satın alma aşamasından önce, seçtiğiniz otomobil üreticisinin geçmişteki siber güvenlik yaklaşımlarını, olası saldırılara karşı kriz yönetimini ve yazılım güncelleme sıklığını detaylıca araştırmalısınız.
Aracın sunduğu bağlantılı hizmetleri ve bulut depolama seçeneklerini kullanmadan önce bu hizmetlerin getirdiği veri toplama risklerini çok iyi tartmalısınız.
Özellikle ikinci el bir akıllı otomobil alırken veya mevcut aracınızı satarken, tüm kişisel verilerinizin silindiğinden emin olmak için aracı mutlaka fabrika ayarlarına döndürme işlemini yapmalısınız.
Tüm bu teknik ve kişisel güvenlik önlemlerinin yanı sıra aracın üretildiği ülkeyi ve o ülkenin veri gizliliği politikalarını da dikkate almanız gerekiyor, ancak bunun yüzlerce güvenlik faktöründen sadece bir tanesi olduğunu unutmamalısınız.